


















Cổng DNS 53: chọn phép kiểm tra giao thức truyền phù hợp
Tìm hiểu vì sao DNS sử dụng cả UDP và TCP trên cổng 53, DNS mã hóa khác gì, và phép kiểm tra cổng có thể chứng minh điều gì trước khi thay đổi chính sách mạng được ủy quyền.
 Tác giảYiyao

Mô-đun 1 | Số cổng chỉ là một phần của endpoint
DNS thông thường sử dụng cổng 53 với cả UDP và TCP. Giao thức là một phần của endpoint: cho phép UDP cổng 53 không phải là cùng một rule mạng với cho phép TCP cổng 53. Một bản ghi xử lý sự cố hữu ích cần nêu đích đến, giao thức truyền, cổng và câu hỏi DNS thực tế.
Đừng cho rằng DNS chỉ dùng UDP vì một lookup nhỏ thường sử dụng giao thức này. DNS over TCP là một phần được hỗ trợ trong hoạt động bình thường, không chỉ là tính năng tùy chọn có thể luôn bị chặn mà không gây hậu quả.
Mô-đun 2 | So sánh các giao thức truyền phổ biến
| Giao thức truyền | Cổng đích phổ biến | Điều gì thay đổi |
|---|---|---|
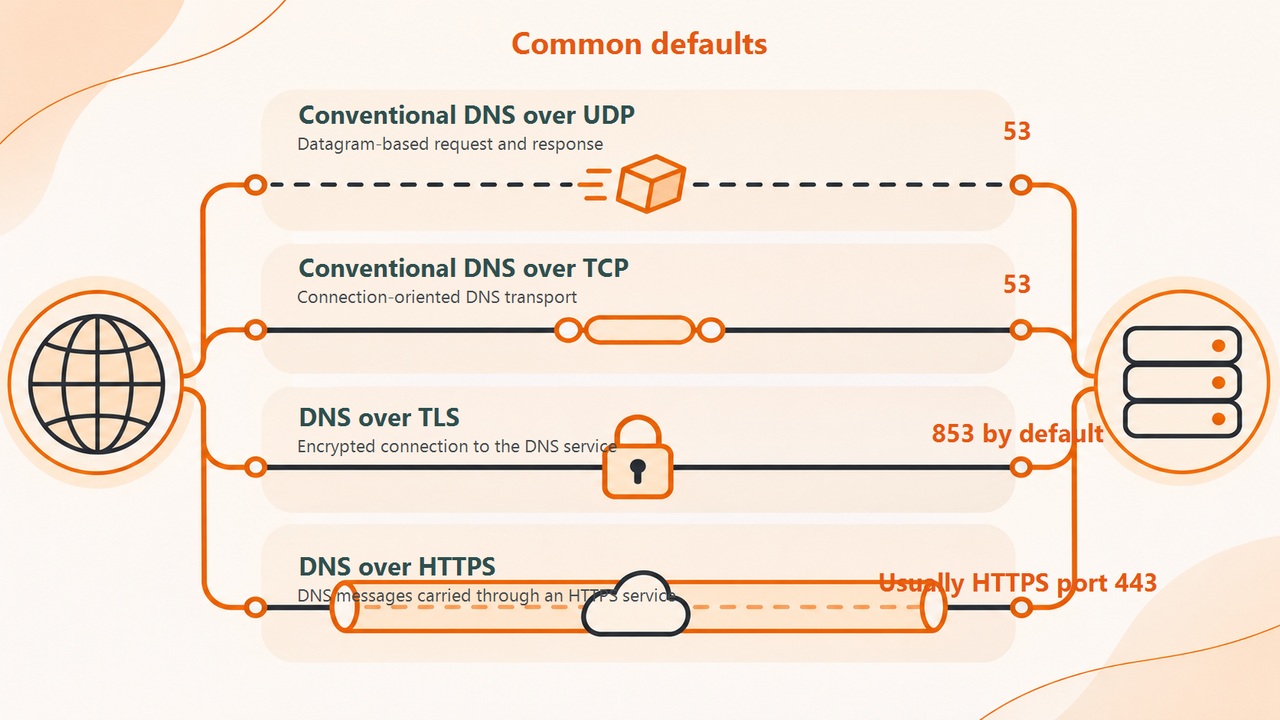
| DNS thông thường qua UDP | 53 | Yêu cầu và phản hồi dựa trên datagram |
| DNS thông thường qua TCP | 53 | Giao thức DNS hướng kết nối |
| DNS over TLS | 853 theo mặc định | Kết nối được mã hóa tới dịch vụ DNS |
| DNS over HTTPS | Thường là cổng HTTPS 443 | Thông điệp DNS được truyền qua dịch vụ HTTPS |
Cấu hình dịch vụ có thể khác nhau, vì vậy hãy sử dụng endpoint được nhà vận hành ghi rõ. Bảng này mô tả các giao thức truyền phổ biến, không phải một policy firewall áp dụng cho mọi nơi. Trình duyệt dùng DNS mã hóa có thể đi theo đường phân giải khác với một lookup thông thường trên command line.
Mô-đun 3 | Hiểu vì sao TCP quan trọng
Resolver có thể dùng TCP cho các trao đổi DNS, bao gồm trường hợp phản hồi UDP không thể chứa kết quả cần thiết. Vì vậy, chặn TCP trong khi cho phép UDP có thể tạo ra lỗi chỉ xuất hiện với một số phản hồi hoặc điều kiện nhất định.
Một truy vấn bản ghi A nhỏ có thể thành công trong khi truy vấn khác thất bại. Điều đó không chứng minh toàn bộ đường DNS đang hoạt động tốt. Hãy kiểm tra phản hồi thực tế và hành vi giao thức truyền với network operator trước khi thay đổi các record authoritative để bù cho một vấn đề về giao thức truyền.
Mô-đun 4 | Biết một phép kiểm tra kết nối cơ bản chứng minh điều gì
Test-NetConnection -ComputerName 1.1.1.1 -Port 53
Trên Windows PowerShell, ví dụ này kiểm tra kết nối TCP tới endpoint công cộng được nêu khi policy mạng cho phép. Nó không gửi một truy vấn DNS UDP tương đương và không xác minh tính đúng đắn của câu trả lời DNS.
Vì vậy, kết nối TCP thành công không thể chứng minh lookup UDP của ứng dụng hoạt động. Kết nối thất bại có thể phản ánh policy yêu cầu dùng resolver của tổ chức. Hãy tách phép kiểm tra kết nối khỏi truy vấn thực tế và chỉ dùng các đích đến đã được phê duyệt.
Mô-đun 5 | Xử lý một lỗi không khớp giao thức truyền
Trong một mạng minh họa, truy vấn địa chỉ cơ bản thành công nhưng truy vấn cần trao đổi TCP lại thất bại. Quản trị viên phát hiện resolver dự kiến có thể truy cập qua UDP 53 nhưng đường TCP tương ứng bị từ chối. Cách sửa là điều chỉnh policy đã được xem xét cho dịch vụ được ủy quyền, không phải tắt firewall.
Sau thay đổi, hãy chạy lại truy vấn ban đầu bị lỗi và một truy vấn thông thường từ client bị ảnh hưởng. Ghi lại giao thức, đích đến, kết quả và thời gian. Đừng tuyên bố thành công chỉ vì một port scanner tổng quát báo rằng cổng đang mở.
Mô-đun 6 | Tách riêng mức phơi nhiễm của client và server
Client thực hiện truy vấn không cần trở thành một public recursive DNS service. Một rule mạng được ủy quyền cần có hướng và đích đến rõ ràng. Tránh mở recursion inbound không hạn chế ra Internet như một lối tắt xử lý sự cố.
Với mạng riêng hoặc mạng được quản lý, hãy hỏi quản trị viên chịu trách nhiệm xem resolver và policy DNS mã hóa nào đang được áp dụng. Cho phép mọi resolver bên ngoài có thể làm hỏng hành vi phân giải tên nội bộ hoặc vi phạm các kiểm soát bảo mật dự kiến.
Mô-đun 7 | Câu hỏi thường gặp
Lưu lượng HTTPS trên cổng 443 có chứng minh DNS over HTTPS đang được dùng không? Không. Phần lớn lưu lượng HTTPS không liên quan đến DNS. Hãy kiểm tra resolver được cấu hình trong ứng dụng và hợp đồng dịch vụ thực tế.
Tôi có thể đánh giá mạng bằng một lookup trực tuyến không? Công cụ trực tuyến chạy từ server riêng của nó. Nó cung cấp một so sánh công cộng, không phải phép kiểm tra rule firewall cục bộ hoặc giao thức truyền DNS của bạn.
Mô-đun 8 | Dùng kết quả để thu hẹp lỗi
Quay lại hướng dẫn DNS chậm hoặc hướng dẫn resolver không phản hồi với bản ghi rõ hơn về giao thức truyền và phạm vi bị ảnh hưởng. Dùng NSLookup của Arcvenza để kiểm tra câu trả lời công cộng trong khi network operator xác minh đường cục bộ. Giữ hai quan sát này tách biệt trong ghi chú sự cố cuối cùng.
Tài liệu kỹ thuật
RFC 1035: Bản ghi DNS · RFC 7766: DNS over TCP · RFC 7858: DNS over TLS