


















Proxy và VPN: Phạm vi lưu lượng, mã hóa và cách sử dụng
So sánh proxy và VPN theo phạm vi lưu lượng, mã hóa từng chặng, DNS và tuyến đầu ra đã kiểm chứng thay vì lời hứa riêng tư chung.
 Tác giảNora


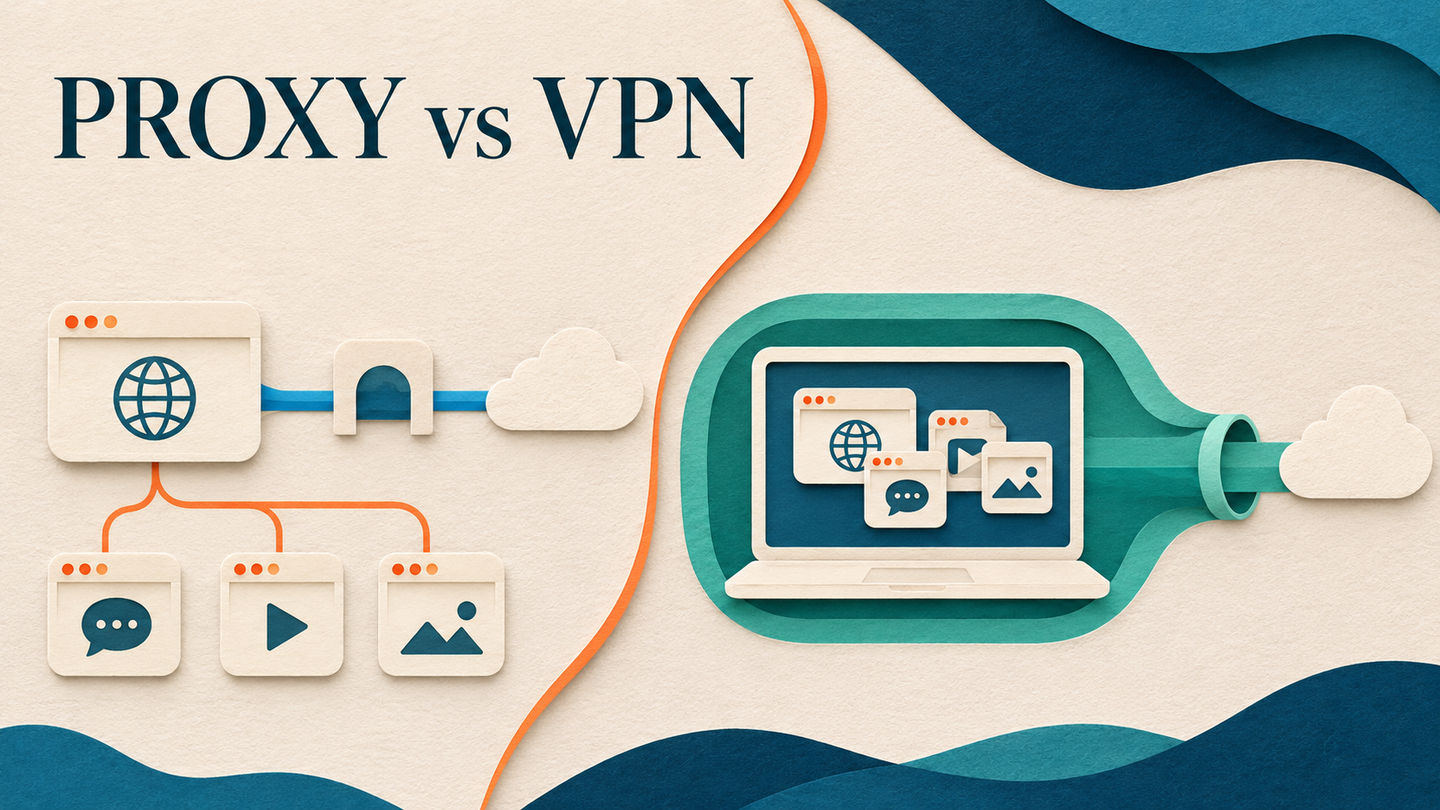
Proxy và VPN đều có thể thay đổi IP công khai mà website đích nhìn thấy, nhưng hiệu ứng giống nhau này che đi những khác biệt quan trọng. Cần hỏi lưu lượng nào đi qua tuyến, mã hóa bắt đầu và kết thúc ở đâu, tên miền được phân giải tại đâu, và bạn thực sự cần đo điều gì. Những quy tắc ngắn như “proxy luôn nhanh hơn” hoặc “VPN làm mọi ứng dụng ẩn danh” không đúng cho mọi cấu hình. Bài này dựa vào hành vi giao thức và một quy trình kiểm tra thực tế để chọn đúng công cụ.
1. Bắt đầu từ đường đi và phạm vi lưu lượng
Proxy HTTP hoặc SOCKS nhận kết nối từ client đã được cấu hình và chuyển tiếp tới đích. Client có thể là trình duyệt, tác vụ kiểm thử hoặc thư viện HTTP. HTTP CONNECT tạo đường hầm qua proxy HTTP tới máy chủ đích; SOCKS5 định nghĩa giao thức chuyển tiếp kết nối riêng. Ứng dụng nào dùng proxy phụ thuộc vào cấu hình của ứng dụng và hệ điều hành. Đặt proxy cho trình duyệt không tự động đưa tiến trình cập nhật nền hay một chương trình dòng lệnh khác qua cùng tuyến.
VPN thường tạo giao diện mạng ảo rồi chuyển lưu lượng IP được chọn qua đường hầm. Tổng quan kỹ thuật của WireGuard mô tả giao diện và cách đóng gói gói tin IP. Từ “được chọn” rất quan trọng: chính sách full tunnel có thể bao phủ phần lớn lưu lượng thiết bị, còn split tunnel chỉ áp dụng cho đích hoặc ứng dụng nhất định. Hãy kiểm tra bảng định tuyến và chính sách VPN thực tế, thay vì suy ra phạm vi chỉ từ tên sản phẩm.
2. Xác định mã hóa theo từng chặng
Với website HTTPS qua proxy HTTP CONNECT, client có thể thiết lập TLS trực tiếp với đích bên trong đường hầm. Nếu việc xác minh chứng chỉ vẫn đúng, proxy thường thấy siêu dữ liệu kết nối như tên máy chủ đích nhưng không thấy nội dung trang được TLS bảo vệ. Tuy nhiên, chặng từ client đến proxy HTTP thường là kết nối riêng và có thể không được mã hóa; proxy HTTPS có thể bảo vệ chặng đó. Bản thân proxy không tự thêm mã hóa đầu cuối cho lưu lượng ứng dụng dạng văn bản thuần.
Đường hầm VPN mã hóa lưu lượng giữa client và cổng VPN theo giao thức của nó. Sau khi cổng chuyển tiếp tới đích, mức bảo vệ còn lại vẫn phụ thuộc giao thức ứng dụng, thường là HTTPS đối với web. Đặc tả TLS 1.3 mô tả tính bí mật cho kết nối client-server thực sự được thiết lập. Vì vậy VPN không thay thế việc kiểm tra chứng chỉ đích, và dùng proxy không phải lý do để tắt xác minh TLS. Hãy xác định ai không được đọc dữ liệu nào: người quan sát mạng cục bộ, nhà vận hành proxy/VPN hay website đích. Cả hai kiểu trung gian đều đòi hỏi mức tin cậy nhất định vào nhà vận hành và website.
3. Kiểm tra DNS và danh tính như hai vấn đề riêng
Tên miền có thể được phân giải cục bộ trước khi kết nối tới proxy hoặc do client có hỗ trợ proxy xử lý qua tuyến. SOCKS5 hỗ trợ kiểu địa chỉ tên miền, nhưng điều đó không chứng minh mọi ứng dụng đều gửi tên miền thay vì địa chỉ IP đã được phân giải tại máy. Tài liệu cài đặt proxy của Firefox nêu riêng tùy chọn proxyDNS, cho thấy phải kiểm tra DNS trong client thực tế. VPN cũng có thể có chính sách DNS và ngoại lệ định tuyến; không nên mặc định mọi truy vấn tên miền đi qua đường hầm.
Đổi IP đầu ra không đồng nghĩa với ẩn danh. Website vẫn có thể liên kết các yêu cầu qua tài khoản đăng nhập, cookie, trạng thái trình duyệt, header và hành vi. IP dùng chung không có nghĩa cùng danh tính; IP dành riêng cũng không chứng minh tài khoản đáng tin. Khi kiểm thử vùng, ghi IP đầu ra quan sát được, đường DNS nếu liên quan, thị trường hiển thị trên trang, ngôn ngữ, trạng thái phiên và thời gian. Bằng chứng đó hữu ích hơn lời khẳng định rằng kết nối đã được “ẩn”.
4. Chọn theo tác vụ, không xếp hạng tuyệt đối
| Câu hỏi | Proxy đã cấu hình | Đường hầm VPN đã cấu hình | Hệ quả lựa chọn |
|---|---|---|---|
| Lưu lượng nào đi qua tuyến? | Thường là các client được chỉ định dùng proxy | Lưu lượng do chính sách đường hầm và định tuyến chọn | Kiểm tra từng ứng dụng hoặc đích cần thiết |
| Đoạn nào được mã hóa? | Phụ thuộc scheme của proxy và TLS ứng dụng | Client tới cổng VPN | Vẫn dùng HTTPS và xác minh chứng chỉ cho web |
| Có thể dùng egress khác cho từng worker? | Thường đặt được theo trình duyệt hoặc HTTP client | Có thể, nhưng tùy thiết kế định tuyến VPN | Proxy phù hợp hơn khi cần điều khiển chi tiết |
| Tên miền được phân giải ở đâu? | Tùy client; SOCKS5 có thể mang tên miền | Tùy đường hầm và chính sách DNS | Kiểm chứng DNS, không suy ra từ IP |
| Có tự động bảo đảm riêng tư? | Không | Không | Xác định người quan sát và siêu dữ liệu còn lộ |
Với kiểm thử trình duyệt hoặc thu thập dữ liệu được phép cần góc nhìn thị trường công khai cụ thể, Arcvenza Residential Proxies có điều khiển vị trí và phiên tùy vùng phủ thực tế. Arcvenza ISP Proxies cung cấp endpoint ổn định cho các phiên lặp lại. Với yêu cầu truy cập từ xa vào mạng riêng của doanh nghiệp, VPN có thể là thiết kế phù hợp hơn. Đây là sự phù hợp theo tác vụ, không phải tuyên bố công cụ nào luôn nhanh hơn, an toàn hơn hay được website chấp nhận hơn.
5. Chạy phép kiểm tra nhỏ trước khi triển khai
Trước hết liệt kê mọi client có lưu lượng quan trọng: trình duyệt, worker API, trình quản lý gói, dịch vụ nền và bộ phân giải DNS. Từ từng client, gửi yêu cầu đến endpoint bạn kiểm soát hoặc dịch vụ chẩn đoán được phép, rồi ghi IP công khai quan sát được. Tiếp theo thử một đích HTTPS được phép, xác minh chứng chỉ, kiểm tra nội dung và dấu hiệu thị trường. So sánh có và không có trung gian trong cùng cửa sổ thời gian để giảm nguy cơ nhầm thay đổi trang không liên quan với hiệu ứng định tuyến.
Phân loại lỗi đúng tầng. HTTP 407 Proxy Authentication Required chỉ tới thông tin xác thực hoặc chính sách proxy; 403 hay 429 từ đích liên quan đến quyền truy cập hoặc giới hạn tần suất của đích. Phản hồi 200 chỉ chứa trang đồng ý hoặc thử thách không phải kết quả nghiệp vụ hợp lệ. Không xem đổi IP hay cửa ra VPN khác là quyền bỏ qua giới hạn. Không ghi endpoint và bí mật vào log, và lưu những tuyến đã thực sự kiểm thử.
6. Đưa ra quyết định có thể kiểm toán
Chọn proxy khi năng lực quan trọng là điều khiển đầu ra cho một client hoặc quy trình cụ thể. Chọn VPN khi cần đường hầm mạng được bảo vệ theo chính sách định tuyến, ví dụ truy cập mạng riêng của tổ chức. Nếu kết hợp cả hai, hãy vẽ toàn bộ đường đi và xác minh trung gian nào ở ngoài cùng; xếp lớp mà không hiểu tuyến có thể khiến lỗi và DNS khó giải thích hơn.
Ghi mô hình rủi ro, client, tập đích, phạm vi định tuyến, hành vi DNS, thiết lập TLS, yêu cầu phiên và chất lượng kết quả đo. Kiểm tra lại khi client hoặc nguồn thay đổi. Cả hai công cụ đều hữu ích, nhưng giá trị và mức bảo vệ đến từ đường đi đã cấu hình và hành vi đã xác minh, không đến từ hai tên gọi “proxy” hay “VPN”.
Tiêu chuẩn chính thức và tài liệu kỹ thuật
IETF — Phương thức HTTP CONNECT (RFC 9110)
IETF — Giao thức SOCKS phiên bản 5 (RFC 1928)
WireGuard — Tổng quan đường hầm VPN
IETF — Giao thức TLS 1.3 (RFC 8446)
Mozilla — Cài đặt proxy và proxyDNS của Firefox
IETF — HTTP 407 Proxy Authentication Required (RFC 9110)