


















Private DNS là gì và ý nghĩa nào áp dụng cho bạn?
Phân biệt cài đặt DNS được mã hóa với private DNS zone. Hiểu Private DNS bảo vệ điều gì, không che giấu điều gì và cách kiểm tra thay đổi một cách có trách nhiệm.
 Tác giảYiyao
Mô-đun 1 | Hai ý tưởng khác nhau dùng chung một cụm từ
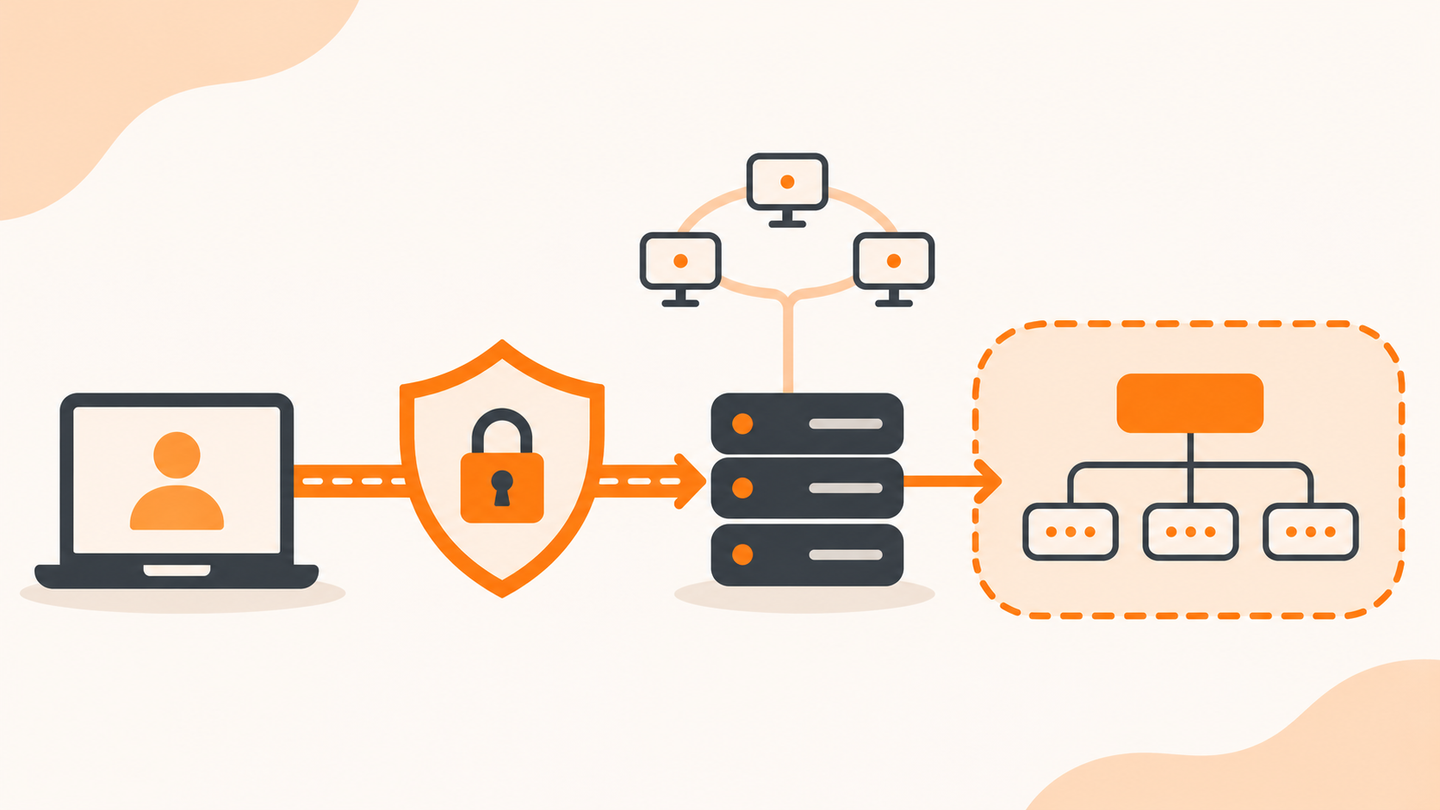
Private DNS có thể chỉ các cài đặt DNS được mã hóa trên thiết bị, hoặc một vùng DNS dành cho mạng nội bộ của một tổ chức. Đây là hai vấn đề khác nhau. Một vấn đề liên quan đến việc bảo vệ kết nối DNS; vấn đề còn lại liên quan đến những tên nào hiển thị và resolver nào có thể trả lời chúng.
Trước khi thay đổi cài đặt, hãy xác định tác vụ. Bạn đang cố bảo vệ các truy vấn công cộng thông thường, truy cập dịch vụ nội bộ của công ty hay sửa lỗi kết nối? Một resolver công cộng được mã hóa có thể giúp với tác vụ đầu tiên nhưng không thể trả lời tác vụ thứ hai.
Mô-đun 2 | Hiểu kết nối được mã hóa
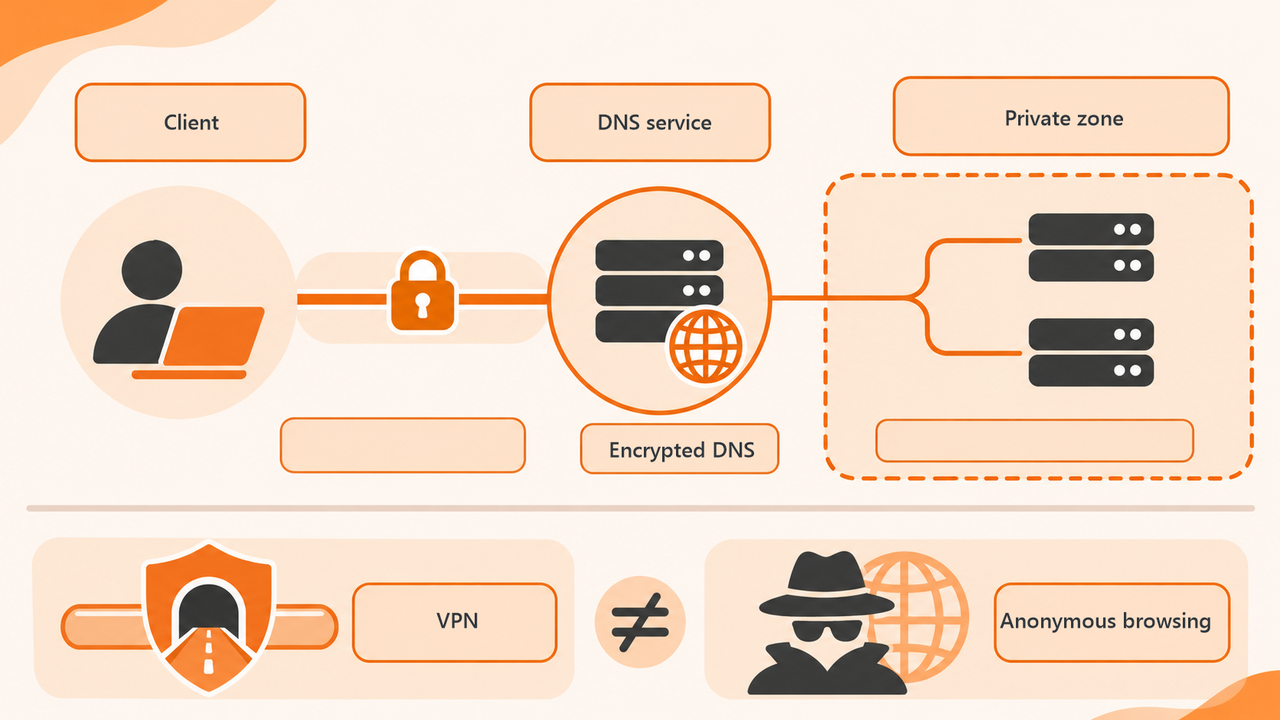
DNS over TLS mã hóa kết nối giữa client DNS và dịch vụ DNS mà client liên hệ. Điều này giảm cơ hội để người quan sát trên đường mạng đó đọc hoặc thay đổi truy vấn khi đang truyền. Nhà cung cấp DNS được chọn vẫn xử lý yêu cầu.
Việc mã hóa trên chặng này không làm mọi hoạt động duyệt web trở nên ẩn danh. Nó không thay thế HTTPS cho kết nối tới website, không che giấu mọi đích đến với mọi bên tham gia, và không loại bỏ nhu cầu tin tưởng vào chính sách riêng tư cũng như vận hành của resolver. Hãy đánh giá phần nào được bảo vệ thay vì chỉ dựa vào từ private.
Mô-đun 3 | Tách riêng quyền riêng tư, quyền truy cập và xác minh
| Câu hỏi | Điều cần xem xét | Không nên mặc định |
|---|---|---|
| Truy vấn DNS có được mã hóa khi truyền không? | Hỗ trợ của client và resolver cùng kết nối thực tế | Nhãn private chứng minh mọi chặng đều được mã hóa |
| Ai nhận các truy vấn? | Nhà vận hành resolver đã chọn và chính sách của họ | Resolver không thể thấy tên |
| Tên nội bộ có phân giải được không? | Private zone được phê duyệt và resolver của mạng | Mọi dịch vụ DNS công cộng đều biết record nội bộ |
| Kết nối tới website có an toàn không? | HTTPS và bảo mật ứng dụng | Mã hóa DNS bảo mật toàn bộ phiên |
Hãy ghi lại cài đặt hiện tại trước khi thử nhà cung cấp khác. Trên thiết bị được quản lý, hãy dùng cấu hình đã được tổ chức phê duyệt. Thay đổi vì mục đích riêng tư vẫn có thể làm gián đoạn dịch vụ nội bộ nếu gửi truy vấn của chúng tới resolver sai.
Mô-đun 4 | Dùng các điều khiển hiện tại đã được tài liệu hóa của thiết bị
Một số thiết bị có cài đặt Private DNS, trong khi trình duyệt có thể có điều khiển secure DNS riêng. Tên, tùy chọn và các chế độ được hỗ trợ thay đổi theo phiên bản hệ điều hành và trình duyệt. Hãy dùng hướng dẫn hiện tại dành cho thiết bị đó và hostname chính xác được nhà cung cấp DNS hỗ trợ.
Đừng dán URL website chung hoặc địa chỉ IP chưa được xác minh vào trường yêu cầu hostname của nhà cung cấp. Xác minh cài đặt được lưu và kết nối hoạt động. Nếu cấu hình DNS được mã hóa ở chế độ nghiêm ngặt không thể kết nối, thiết bị có thể không phân giải được tên thay vì âm thầm đi theo đường bạn mong đợi.
Đối với các thiết bị Android thuộc hướng dẫn trợ giúp hiện tại của Google, hãy mở Settings, sau đó chọn Network & internet rồi Private DNS. Nếu không có menu đó, hãy tìm Private DNS trong Settings hoặc xem hướng dẫn của nhà sản xuất thiết bị. Ghi lại lựa chọn hiện tại trước khi chọn Off, Automatic hoặc Private DNS provider hostname. Với tùy chọn hostname, nhập hostname được nhà cung cấp tài liệu hóa rồi nhấn Save. Hãy giữ nguyên cài đặt đang hoạt động trừ khi bạn có lý do cụ thể và được phép thay đổi. Sau đó kiểm tra một website công cộng và mọi dịch vụ công việc hoặc trường học bắt buộc; khôi phục cài đặt đã ghi lại nếu lựa chọn mới làm mất quyền truy cập.
Mô-đun 5 | Kiểm tra một tác vụ công cộng và một tác vụ riêng tư bắt buộc
Sau một thay đổi được cho phép, hãy kiểm tra một website công cộng thông thường và các dịch vụ công việc hoặc trường học bạn cần. Ghi lại mạng đang hoạt động và trạng thái VPN. Một trang công cộng tải được không chứng minh các hệ thống nội bộ của khóa học hoặc tên doanh nghiệp vẫn phân giải chính xác.
Nếu dịch vụ bắt buộc bị lỗi, hãy khôi phục cài đặt đã ghi lại hoặc theo quy trình khôi phục được quản trị viên phê duyệt. Tránh tắt mọi biện pháp bảo mật cùng lúc. Mỗi lần chỉ thay đổi một thứ, kiểm tra nó và giữ đủ ngữ cảnh để giải thích kết quả.
Mô-đun 6 | Nhận biết trường hợp private zone
Hãy hình dung một tổ chức có một tên nội bộ chỉ khả dụng qua resolver được phê duyệt khi kết nối VPN. Truy vấn công cộng không thể tìm thấy tên đó. Kết quả này không phải bằng chứng bản ghi DNS của tổ chức đã bị xóa.
Bước tiếp theo đúng là xác nhận quyền truy cập mạng được ủy quyền và lựa chọn resolver. Đừng gửi tên nội bộ bí mật tới các website chẩn đoán công cộng. Chỉ sử dụng công cụ Arcvenza cho các tên công cộng mà bạn được phép truy vấn, và dùng các công cụ cục bộ đã được phê duyệt để điều tra private zone.
Mô-đun 7 | Câu hỏi thường gặp
Private DNS có giống VPN không? Không. Phân giải DNS và định tuyến lưu lượng hoặc tunnel của VPN là các chức năng khác nhau, dù cấu hình của chúng có thể tương tác.
Private DNS có luôn nhanh hơn không? Không. Vị trí resolver, đường mạng, bộ nhớ đệm và hành vi dịch vụ ảnh hưởng hiệu năng. Hãy đo tác vụ liên quan thay vì cho rằng mã hóa đồng nghĩa với cải thiện tốc độ.
Mô-đun 8 | Chọn hướng xử lý sự cố phù hợp
Dùng hướng dẫn DNS chậm khi kết nối hoạt động nhưng việc phân giải luôn bị trì hoãn. Dùng hướng dẫn resolver không phản hồi khi không nhận được câu trả lời. Ghi cùng một bản ghi về resolver, mạng, loại truy vấn và trạng thái lỗi để bước tiếp theo dựa trên bằng chứng.
Tài liệu kỹ thuật
RFC 7858: DNS over TLS · RFC 1034: Tên miền · Google Android: Cài đặt Private DNS