





















代理和 VPN 都可能改变目标网站看到的公网 IP,但这个相似的结果掩盖了重要差别。选择时应问:哪些流量经过中转、加密从哪里开始到哪里结束、域名在哪里解析,以及真正要测量什么。“代理一定更快”或“VPN 让所有应用匿名”等简化结论,都取决于具体配置,不能作为普遍规则。本文从协议行为出发,给出可验证的选型方法。
1. 先看流量路径和覆盖范围
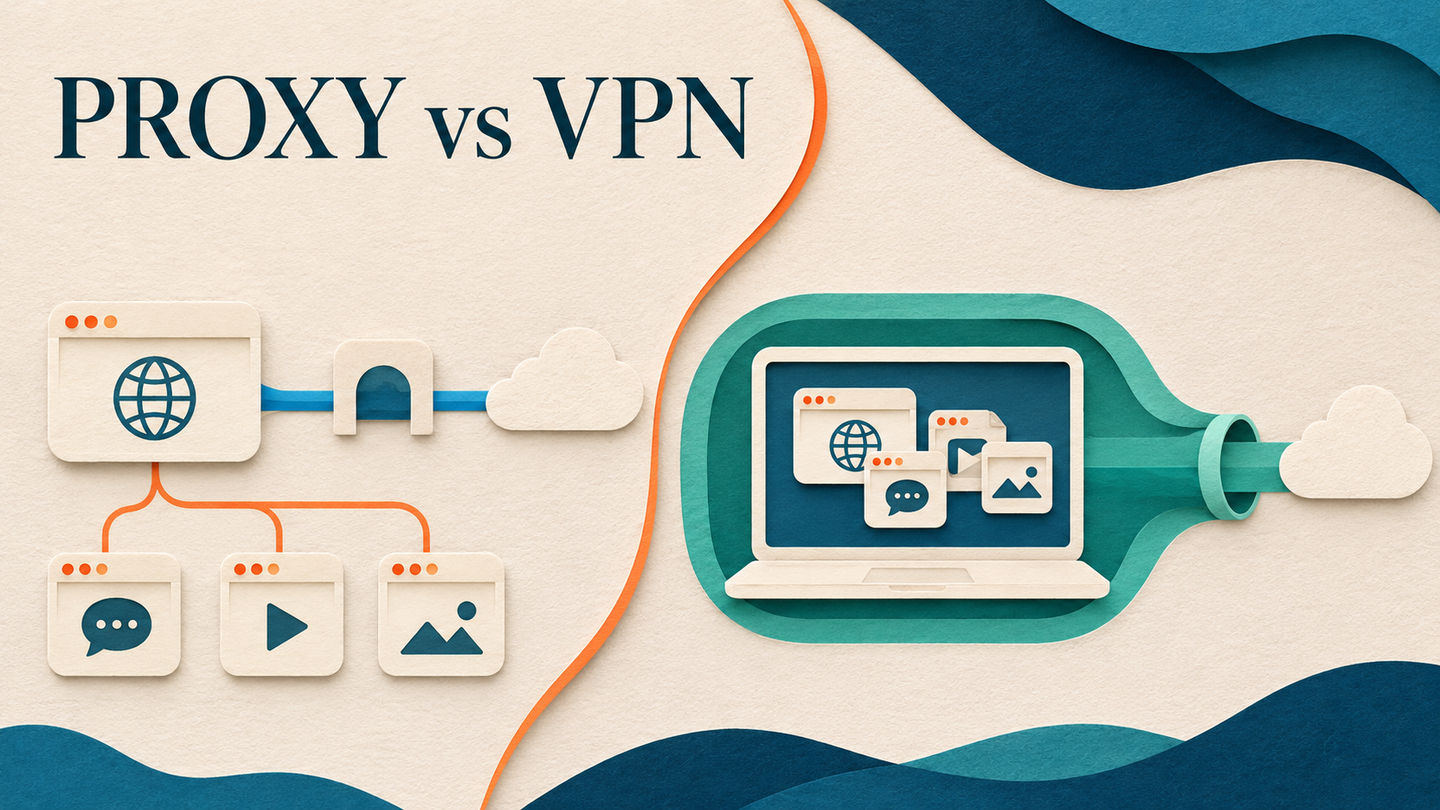
HTTP 或 SOCKS 代理接收已配置客户端的连接,再向目标转发。客户端可以是浏览器、测试任务或 HTTP 程序库。HTTP CONNECT定义了通过 HTTP 代理建立到目标的隧道;SOCKS5则是另一套连接转发协议。哪些应用会使用代理,取决于应用和操作系统配置。只设置浏览器代理,不意味着后台更新程序或另一个命令行工具也会经过它。
VPN 通常建立虚拟网络接口,再根据路由规则通过隧道传送所选 IP 流量。WireGuard 的技术概览说明了其接口与 IP 数据包封装方式。这里的“所选”很重要:全隧道策略可能覆盖设备大部分流量,分流策略则只覆盖指定目标或应用。应检查实际路由表与 VPN 策略,而不是凭产品名称推断覆盖范围。
2. 按每一段连接判断加密,而非按产品名称判断
访问 HTTPS 网站并通过 HTTP CONNECT 代理时,客户端可以在隧道中直接与目标站点建立 TLS。只要证书验证正常,代理通常能看到目标域名等连接元数据,却看不到受 TLS 保护的网页正文。不过,客户端到普通 HTTP 代理是另一段连接,它本身可能未加密;HTTPS 代理可以保护这一段。代理不会自动给明文应用流量提供端到端加密。
VPN 隧道按其协议加密客户端与 VPN 网关之间的流量。网关转发到目标之后,内容是否继续受到保护,仍取决于应用协议;网页通常依赖 HTTPS。TLS 1.3 标准描述的是实际建立的客户端与服务器连接的机密性。因此,VPN 不能替代目标证书检查,使用代理也不是关闭 TLS 验证的理由。先明确需要防范谁读取哪些数据:本地网络观察者、代理或 VPN 运营方,还是目标站点。无论哪种中转,都仍要信任其运营方及访问的网站。
3. 把 DNS 和身份问题分别验证
域名可能在连接代理之前由本地解析,也可能由具备相应功能的代理客户端处理。SOCKS5支持传递域名地址,但这不证明所有应用都发送域名而非本地解析后的 IP。Mozilla 的 Firefox 代理设置文档单独提供 proxyDNS 控制项,说明 DNS 行为必须在实际客户端中核实。VPN 也可能配置 DNS 策略及分流例外,不能假定所有解析都会进入隧道。
改变出口 IP 不等于匿名。网站仍可能通过登录账户、Cookie、浏览器状态、请求头和行为关联请求。共享 IP 不代表同一身份;独享 IP 也不证明账户可信。做地区测试时,应记录观察到的出口 IP、相关 DNS 路径、页面实际展示的市场、语言、会话状态和时间戳。这些证据比“连接已隐藏”的口号更有价值。
4. 按任务选择,不做绝对排名
| 决策问题 | 已配置的代理 | 已配置的 VPN 隧道 | 选型含义 |
|---|---|---|---|
| 哪些流量进入线路? | 通常是明确配置使用它的客户端 | 由隧道和路由策略选定的流量 | 逐一测试所需应用或目标 |
| 哪里有隧道加密? | 取决于代理协议及应用 TLS | 客户端到 VPN 网关 | 网页内容仍应使用 HTTPS 和证书验证 |
| 可否让不同任务使用不同出口? | 通常可按浏览器或 HTTP 客户端设置 | 可以,但依赖 VPN 路由设计 | 细粒度测试出口通常更适合代理 |
| 域名在哪里解析? | 由客户端决定;SOCKS5 可传递域名 | 由隧道和 DNS 策略决定 | 实测 DNS,不凭出口 IP 推断 |
| 是否自动拥有隐私保护? | 否 | 否 | 明确观察者及残留元数据 |
如果获准进行的浏览器或数据采集测试需要特定公开市场视图,Arcvenza Residential Proxies提供地区与会话控制,具体以覆盖情况为准;Arcvenza ISP Proxies提供适合重复会话的稳定端点。如果需求是企业远程接入私有网络,VPN 可能更符合网络接入设计。这些是任务匹配,不意味着任何一方普遍更快、更安全或更容易被网站接受。
5. 上线前做小规模验证
先列出所有相关客户端:浏览器、API 任务、包管理器、后台服务和 DNS 解析器。让每个客户端访问自己控制或获准使用的诊断端点,记录它显示的公网 IP。再测试一个允许访问的 HTTPS 目标,验证证书,并检查页面内容和市场线索是否正确。在相同时间窗内做有中转与无中转对照,避免把无关的页面变化误判为线路效果。
故障也应按层次排查。HTTP 407 Proxy Authentication Required指向代理认证或策略问题;目标站点返回 403 或 429,则涉及目标的权限或频率规则。HTTP 200 若只返回同意页或验证页,也不是合格的业务结果。不能把换 IP 或更换 VPN 出口当作忽视限制的许可。保护端点和凭据不进入日志,并记录实际测试过哪些线路。
6. 形成可审计的决定
如果核心需求是对某个客户端或任务精确控制出口,选代理;如果核心需求是按路由策略建立受保护的网络隧道,例如访问组织私有网络,选 VPN。若二者叠加使用,应画出完整路径并验证哪个中转位于外层;不理解路径的叠加会让故障和 DNS 行为更难解释。
记录威胁模型、客户端、目标范围、线路覆盖、DNS 行为、TLS 设置、会话需求和结果质量。客户端或来源变化时重新检查设计。两者都有用途,但保护效果与业务价值来自配置好的路径和实测行为,而不是“代理”或“VPN”的名称。
官方标准与技术文档
IETF — HTTP CONNECT 方法(RFC 9110)
Mozilla — Firefox 代理与 proxyDNS 设置
IETF — HTTP 407 代理认证要求(RFC 9110)